Zero-day Outlook đang bị khai thác: mở một file tin nhắn là lộ mật khẩu Windows, mà cập nhật Windows lại không vá được
Ngày 10/11/2026, Microsoft phát hành đợt Patch Tuesday tháng 11 với con số kỷ lục: theo BleepingComputer là 1.235 lỗi được vá trong một ngày (con số này gồm 142 lỗi của trình duyệt Edge; nếu chỉ tính sản phẩm Microsoft thì Tenable và SecurityWeek đếm được khoảng 1.093–1.094 CVE). Trong đó có 66 lỗi mức Critical và 48 lỗi cho phép chạy mã từ xa. Nhưng lỗi đáng lo nhất tháng này lại không phải lỗi điểm cao nhất — nó là một zero-day Outlook chỉ có CVSS 6.5, đang bị khai thác ngoài thực tế, và có một cái bẫy rất khó chịu: bản vá của nó không đi qua Windows Update. Rất nhiều người sẽ tưởng mình đã an toàn sau khi cập nhật Windows, trong khi lỗ hổng vẫn còn nguyên. Bài này giải thích rõ zero-day Outlook CVE-2026-124194 nguy hiểm ở đâu và cách vá đúng.
1. Chuyện gì đã xảy ra trong Patch Tuesday tháng 11/2026?
Patch Tuesday là đợt vá định kỳ vào thứ Ba tuần thứ hai mỗi tháng của Microsoft. Tháng 11/2026 là tháng thứ hai liên tiếp số lỗi vượt mốc 1.000 (tháng 10 là 1.411). Phần lớn trong số đó là lỗi của Windows, Office, Azure và các thành phần đám mây.
Giữa hơn một nghìn lỗi đó, chỉ có một zero-day đang bị khai thác thực tế được Microsoft xác nhận “Exploitation Detected”: CVE-2026-124194 trong Microsoft Outlook. CISA đã đưa lỗ hổng này vào danh mục KEV (các lỗ hổng đang bị khai thác) ngay ngày 10/11, với hạn chót vá cho các cơ quan liên bang Mỹ là 24/11/2026 — một dấu hiệu cho thấy mức độ khẩn cấp thật sự của nó.
2. Zero-day Outlook CVE-2026-124194 nguy hiểm thế nào?
CVE-2026-124194 là lỗi giả mạo (spoofing) trong Microsoft Outlook, CVSS 6.5, thuộc nhóm CWE-356: giao diện người dùng không cảnh báo về hành động không an toàn. Cơ chế khai thác như sau:
- Kẻ tấn công gửi cho nạn nhân một file tin nhắn độc hại (định dạng message của Outlook).
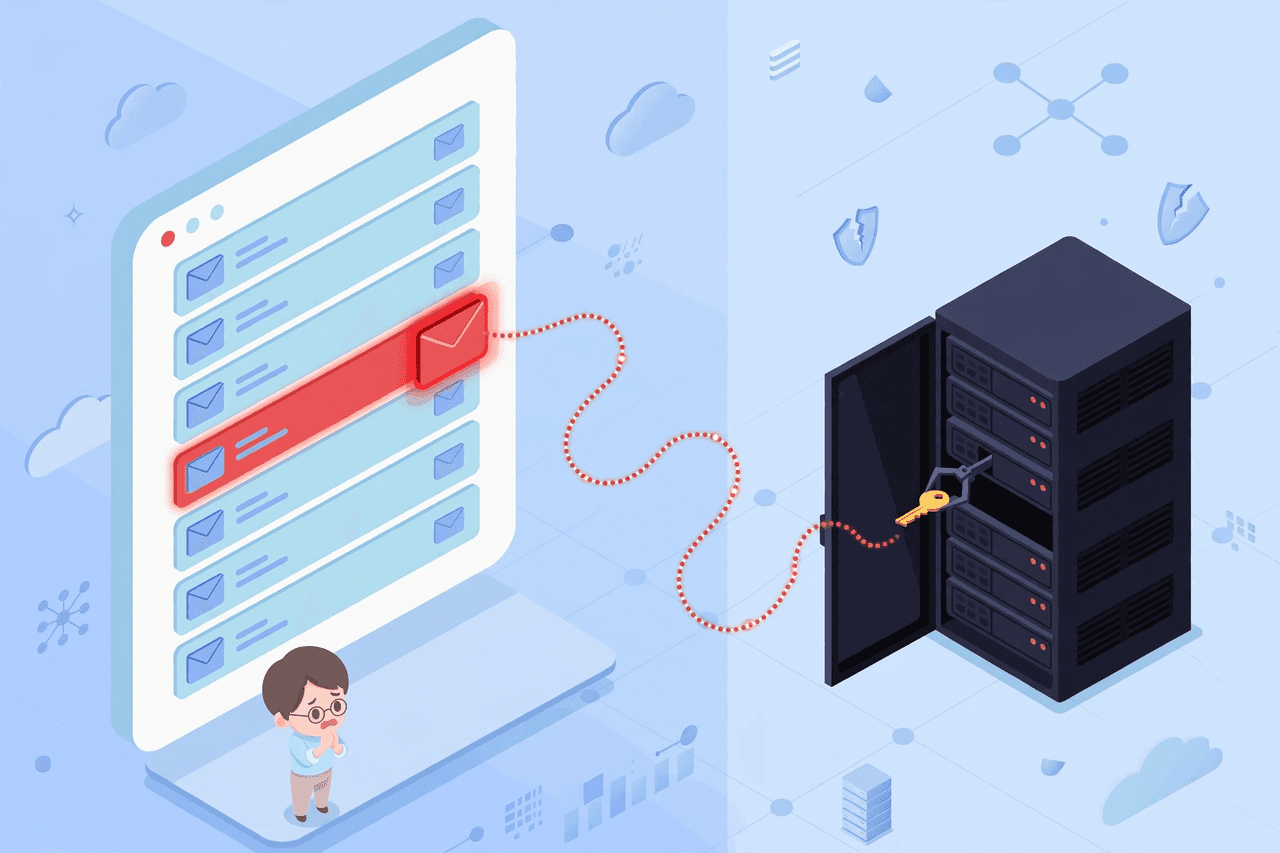
- Khi nạn nhân mở file đó, Outlook tự động kết nối ra máy chủ của kẻ tấn công mà không hề hiện cảnh báo về nội dung bên ngoài như thường lệ.
- Trong quá trình kết nối đó, Outlook để lộ hash NTLMv2 — dạng “dấu vân tay” của mật khẩu Windows của người dùng.
Hash NTLMv2 không phải mật khẩu dạng rõ, nhưng kẻ tấn công có hai cách dùng nó: crack offline để khôi phục mật khẩu gốc (đặc biệt hiệu quả với mật khẩu yếu), hoặc dùng chính hash đó để xác thực giả mạo vào các hệ thống khác trong mạng nội bộ (kỹ thuật pass-the-hash/relay). Nói ngắn gọn: chỉ cần mở một file, bạn có thể mất luôn chìa khoá đăng nhập Windows của mình mà không có bất kỳ dấu hiệu bất thường nào trên màn hình.
Hai chi tiết kỹ thuật cần nắm đúng:
- Khung xem trước (Preview Pane) KHÔNG phải vector tấn công — phải mở file thật sự mới bị khai thác. Đây là tin tốt hiếm hoi, nhưng cũng đừng vì thế mà chủ quan với file đính kèm lạ.
- Lỗ hổng được ghi nhận cho các nhà nghiên cứu “nono” và Benoît Sevens; tới thời điểm công bố, Microsoft chưa cho biết ai đứng sau các cuộc tấn công hay phạm vi khai thác tới đâu.
3. Vì sao điểm CVSS 6.5 mà vẫn nguy hiểm hơn nhiều lỗi 9.8?
Đây là bài học quan trọng nhất của đợt vá này: điểm CVSS đo mức độ nghiêm trọng lý thuyết, không đo việc lỗ hổng có đang bị dùng để tấn công thật hay không. Một lỗi 9.8 nằm yên trong phòng lab ít nguy hiểm với bạn hơn nhiều so với một lỗi 6.5 đã có mã khai thác chạy ngoài đời, đã vào danh mục KEV của CISA và chỉ cần nạn nhân mở một file để kích hoạt.
Khi sắp xếp thứ tự ưu tiên vá, hãy nhìn theo thứ tự này: (1) đang bị khai thác hay chưa, (2) có nằm trong CISA KEV không, (3) điều kiện khai thác có dễ không, rồi mới tới (4) điểm CVSS.
4. Cái bẫy: cập nhật Windows KHÔNG vá được lỗ hổng Outlook này
Outlook là một phần của bộ Office, và bản vá cho CVE-2026-124194 được phân phối qua kênh cập nhật của Office, không phải qua Windows Update. Nghĩa là:
- Bạn bấm “Check for updates” trong Settings của Windows, cài hết mọi bản vá, khởi động lại máy — Outlook vẫn chưa được vá.
- Các bản vá Windows tháng này (ví dụ KB5132061 cho Windows 11 24H2/25H2/26H2, KB5131087 cho 23H2, KB5131096 cho Windows 10 ESU) vẫn rất cần cài vì chúng vá các lỗi Windows khác, nhưng chúng không thay thế được bước cập nhật Office.
Phiên bản bị ảnh hưởng: Microsoft 365 Apps for Enterprise, Office LTSC 2021 và Office LTSC 2024 (cả 32-bit và 64-bit).
Cách vá đúng cho Outlook (làm ngay):
- Mở Outlook (hoặc Word/Excel).
- Vào File → Account (hoặc Office Account).
- Bấm Update Options → Update Now.
- Chờ Office tải và cài bản cập nhật, rồi khởi động lại Outlook khi được nhắc.
Với quản trị viên IT: đẩy bản cập nhật Office qua kênh quản lý tập trung (Microsoft 365 Apps admin center/Group Policy/kênh cập nhật của tổ chức) cho toàn bộ máy trạm, đừng chỉ dựa vào WSUS/Windows Update cho riêng hệ điều hành. Ngoài ra, trong lúc chờ vá đồng loạt, có thể giảm thiểu rủi ro bằng cách chặn kết nối SMB/NTLM ra ngoài Internet ở firewall biên — cơ chế lộ hash cần kết nối ra máy chủ của kẻ tấn công, chặn đường ra là cắt được phần lớn kịch bản khai thác.
5. Ba lỗi Critical điểm cao khác cần ưu tiên sau zero-day
Ngoài zero-day Outlook, đợt vá tháng 11 còn ba lỗi RCE mức Critical và một lỗi Azure điểm 9.8 mà quản trị viên nên xếp ngay sau trong hàng đợi vá:
| Mã CVE | Thành phần | Điểm | Ghi chú |
|---|---|---|---|
| CVE-2026-116928 | Windows Search | 9.8 | File đính kèm email độc hại được Exchange lập chỉ mục (index) là có thể kích hoạt chạy mã |
| CVE-2026-119958 | Windows LDAP | 9.8 | Gói LDAP độc hại chạy mã trong ngữ cảnh của dịch vụ LDAP — nguy hiểm với máy chủ domain controller |
| CVE-2026-119990 | Azure OpenAI | 9.8 | Lỗi leo thang đặc quyền trên dịch vụ Azure OpenAI |
| CVE-2026-119952 | Windows Schannel | 8.1 | Lỗi trong thư viện mã hoá/kênh an toàn của Windows |
Cả bốn lỗi này hiện chưa ghi nhận bị khai thác, nhưng với điểm 9.8 và bề mặt tấn công rộng (email, LDAP, dịch vụ đám mây), chúng là ứng viên hàng đầu cho làn sóng khai thác tiếp theo sau khi mã chứng minh khái niệm (PoC) xuất hiện.
6. Checklist xử lý cho người dùng và admin
Người dùng cá nhân dùng Outlook:
- Cập nhật Office ngay hôm nay bằng Update Now như hướng dẫn ở mục 4 — đừng nghĩ “máy mình tự cập nhật Windows rồi” là xong.
- Cập nhật cả Windows như bình thường để nhận các bản vá còn lại của tháng.
- Tuyệt đối không mở file tin nhắn/đính kèm lạ, nhất là file message được chuyển tiếp từ nguồn không rõ; nhớ rằng chỉ xem trước thì chưa dính, nhưng mở ra là dính.
Quản trị viên hệ thống:
- Ưu tiên số 1: bản cập nhật Office cho toàn bộ máy trạm có Outlook (CVE-2026-124194, hạn KEV tham chiếu 24/11/2026).
- Ưu tiên số 2: các máy chủ chạy LDAP/domain controller (CVE-2026-119958) và Exchange (CVE-2026-116928).
- Rà soát firewall biên về kết nối NTLM/SMB ra Internet; cân nhắc chính sách chặn NTLM ra ngoài nếu hạ tầng cho phép.
- Kiểm tra lại sau vá: xác nhận phiên bản Office trên máy trạm đã lên bản mới nhất của kênh cập nhật, thay vì chỉ nhìn trạng thái Windows Update.
Kết luận
Patch Tuesday tháng 11/2026 có tới 1.235 lỗi, nhưng thứ bạn cần nhớ chỉ có một: zero-day Outlook CVE-2026-124194 đang bị khai thác để lấy cắp hash mật khẩu Windows, và nó chỉ được vá khi bạn cập nhật Office, tách biệt hoàn toàn với Windows Update. Điểm CVSS 6.5 dễ làm người ta lơ là — đây là ví dụ điển hình cho việc “đang bị khai thác” quan trọng hơn “điểm cao”. Hãy mở Outlook lên và bấm Update Now ngay sau khi đọc bài này.
Câu hỏi thường gặp
CVE-2026-124194 có điểm CVSS bao nhiêu và thuộc loại lỗi gì? 6.5 điểm (mức Moderate), là lỗi spoofing trong Microsoft Outlook thuộc nhóm CWE-356 — giao diện không cảnh báo hành động không an toàn, khiến Outlook tự kết nối ra ngoài và làm lộ hash NTLMv2 khi người dùng mở file tin nhắn độc hại.
Chỉ xem trước (preview) email có bị khai thác không? Không. Microsoft xác nhận Preview Pane không phải vector tấn công của lỗ hổng này; phải mở file tin nhắn thật sự thì kết nối độc hại mới được thực hiện.
Tôi đã cập nhật Windows đầy đủ, vậy đã an toàn chưa? Chưa chắc. Bản vá cho lỗ hổng Outlook đi qua kênh cập nhật của Office. Bạn cần mở Outlook/Word, vào File → Account → Update Options → Update Now để vá CVE-2026-124194.
Những phiên bản Office nào bị ảnh hưởng? Microsoft 365 Apps for Enterprise, Office LTSC 2021 và Office LTSC 2024, cả bản 32-bit và 64-bit.
Hash NTLMv2 bị lộ thì kẻ tấn công làm được gì? Chúng có thể crack offline để tìm mật khẩu gốc (nhanh với mật khẩu yếu) hoặc dùng hash để xác thực giả mạo vào hệ thống khác trong mạng. Vì vậy sau khi vá, nếu nghi ngờ đã mở file lạ, hãy đổi mật khẩu Windows/tài khoản miền của bạn.
Bình luận (0)