Cybersecurity
 Cybersecurity
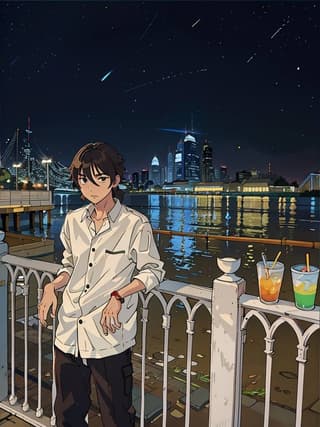
WordPress 7.1.4 vá lỗ hổng RCE: 62.969 lần tấn công chỉ trong 24 giờ — kiểm tra và cập nhật ngay
WordPress 7.1.4 vá lỗi RCE ở cửa sổ cập nhật core, ảnh hưởng từ 4.7 đến 7.1.3. Wordfence đã chặn 62.969 lần tấn công trong 24 giờ — kiểm tra phiên bản và cập nhật ngay.
 Cybersecurity
Ivanti Connect Secure: Chuỗi zero-day lên quyền root không cần đăng nhập — Vá ngay trước hạn 2/11
Ivanti Connect Secure dính chuỗi zero-day lên quyền root không cần đăng nhập, CISA đặt hạn 2/11. Kiểm tra phiên bản và vá lên 22.8R2.6 hoặc 25.1.1.3 ngay.
 Cybersecurity
PolyShell CVE-2026-48356: Lỗ hổng upload file trong Magento khiến 953 cửa hàng nhiễm mã độc — Kiểm tra và vá ngay
PolyShell CVE-2026-48356: lỗ hổng upload file trong Magento khiến 953 cửa hàng nhiễm mã độc. Cách kiểm tra dấu hiệu xâm nhập và vá APSB26-73 ngay.
 Cybersecurity
GitLab CVE-2026-97229: Lỗ hổng RCE CVSS 10.0 không cần đăng nhập — Kiểm tra và vá ngay trước 1/11
CVE-2026-97229 đạt CVSS 10.0, cho phép chạy mã từ xa trên GitLab self-hosted không cần đăng nhập. Kiểm tra phiên bản của bạn và vá ngay trước hạn 1/11.
 Cybersecurity
Extension Claude Code 2.1.313 cài backdoor SSH vào máy dev: Kiểm tra ngay trước khi quá muộn
Extension Claude Code 2.1.313 trên Cursor Marketplace bị cài backdoor SSH, cắm key svc-telemetry vào máy dev. Cách kiểm tra, gỡ sạch và cập nhật 2.1.314.
 Cybersecurity
CVE-2026-76418: Lỗ hổng Cisco ASA/FTD khiến firewall tự reload — Đang bị khai thác, hạn vá 1/11
CVE-2026-76418 (CVSS 8.6) trong Cisco ASA/FTD đang bị khai thác thật: không cần đăng nhập vẫn làm firewall reload. Cách kiểm tra và vá trước hạn 1/11.
 Cybersecurity
CVE-2026-98432: Lỗi kernel Linux 9.8 — AI viết exploit root trong 53 phút, Ubuntu và RHEL vẫn chưa có bản vá
CVE-2026-98432 là lỗi use-after-free trong TCP của kernel Linux, chấm 9.8. AI viết được exploit root trong 53 phút nhưng Ubuntu và RHEL đến 29/10 vẫn chưa có bản vá — cách kiểm tra và xử lý.
 Cybersecurity
Fragnesia CVE-2026-46300: Lỗi kernel Linux biến webshell PHP thành quyền root — Kiểm tra và vá trước 31/10
Ngày 28/10/2026, CISA — Cơ quan An ninh mạng và Hạ tầng Hoa Kỳ — đã đưa lỗ hổng kernel Linux Fragnesia (CVE-2026-46300) vào danh mục lỗ hổng đang bị k...
 Cybersecurity
Node2Shell CVE-2026-111497: Lỗ hổng RCE trong Node.js đã bị khai thác — Kiểm tra và vá ngay
Nếu tuần trước bạn vừa vá PHP2Shell xong và thở phào, thì tuần này có thêm một việc nữa: kiểm tra phiên bản Node.js trên server của bạn. Chỉ một tuần ...
 Cybersecurity
PHP2Shell: 2 lỗ hổng RCE nghiêm trọng CVE-2026-109618 & CVE-2026-109619 — Kiểm tra và vá ngay trước 29/10
1. Chuyện gì đang xảy ra với PHP? Nếu bạn đang chạy website bằng PHP — WordPress, Laravel, hay bất kỳ mã nguồn nào khác — thì tuần này có một việc cần...
 Cybersecurity
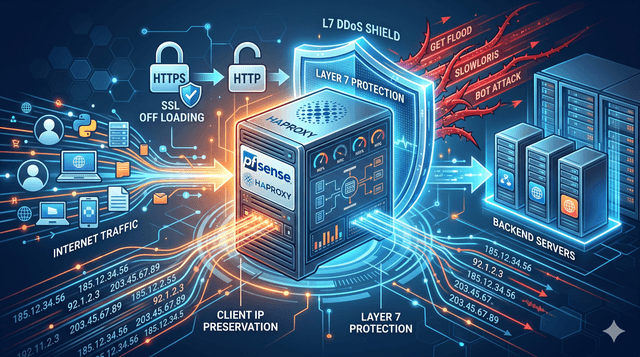
Cấu hình pfSense HAProxy: SSL Offloading, Client IP, DDoS L7
Kiến trúc Reverse Proxy sử dụng HAProxy trên tường lửa pfSense là một giải pháp tiêu chuẩn trong doanh nghiệp. Bài viết này hướng dẫn chi tiết cách tr...
 Cybersecurity
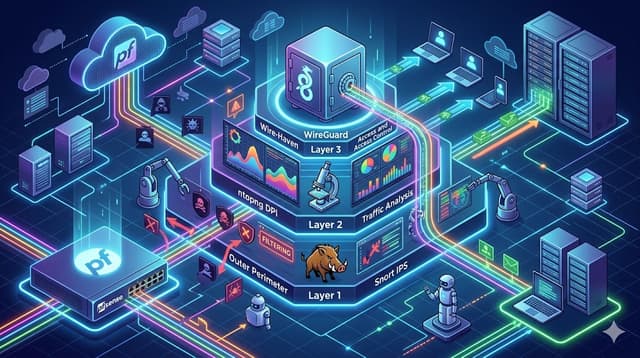
pfSense:Triển khai "Phòng thủ chiều sâu" với WireGuard VPN, ntopng DPI và Snort IPS
Ở bài trước chúng ta đã thiết lập ban đầu vpn tunnel để pfSense có thể giao tiếp được với Server Web qua network nội bộ . Bài viết này chúng ta sẽ đi ...